


Com recuperar una contrasenya d'administrador d'IAMMETER oblidada
Si heu oblidat el nom d'usuari o la contrasenya d'administrador de la interfície web local del vostre mesurador d'energia IAMMETER, no necessiteu les credencials antigues per recuperar l'accés. El procés de recuperació signat d'IAMMETER verifica la propietat del dispositiu, desactiva Admin Security i esborra les credencials d'administrador local oblidades.
Aquesta guia tracta específicament d'una contrasenya d'Admin Security oblidada. Si encara coneixeu les credencials actuals, canvieu-les o desactiveu-les des de la pestanya Security del dispositiu. Per a la configuració, l'accés protegit a l'API i els controls de servei, consulteu la guia d'usuari de Local Admin Security.
En aquesta pàgina
- Què fa el procés de recuperació
- Abans de començar
- Pas 1: Generar una càrrega útil de recuperació d'un sol ús
- Pas 2: Obtenir la resposta de recuperació signada
- Pas 3: Enviar la càrrega útil i la signatura al dispositiu
- Resolució de problemes de recuperació de contrasenya
- Per què la recuperació requereix un desafiament signat d'un sol ús
- Documentació de seguretat relacionada d'IAMMETER
Què fa el procés de recuperació
El flux de recuperació utilitza tres components:
- El vostre dispositiu IAMMETER genera una càrrega útil de recuperació específica del dispositiu i d'un sol ús.
- El servei IAMMETER Contributor verifica que el vostre compte amb la sessió iniciada estigui autoritzat a gestionar el número de sèrie (SN) del dispositiu i, a continuació, signa exactament aquesta càrrega útil.
- El vostre dispositiu verifica la signatura Ed25519, esborra les credencials oblidades i desactiva Admin Security.
La recuperació no esborra les dades d'energia, la configuració de Wi-Fi ni la configuració del dispositiu. Després de la recuperació, podeu obrir la interfície web local i establir un nom d'usuari i una contrasenya d'administrador nous.
Abans de començar
Necessiteu:
- accés al dispositiu IAMMETER a la mateixa xarxa local;
- l'adreça IP local del dispositiu;
- un compte d'IAMMETER autoritzat a gestionar el número de sèrie (SN) del dispositiu;
- un navegador en un ordinador que pugui arribar a la interfície web local del dispositiu.
curlo un altre client HTTP només cal si trieu el mètode d'enviament manual.
Podeu comprovar si el firmware instal·lat admet la recuperació signada obrint:
http://<device-ip>/api/admin/status
Busqueu "recoverySupported":1 a la resposta. Si el punt de recuperació (endpoint) no està disponible, actualitzeu a una versió de firmware compatible o contacteu amb el suport d'IAMMETER abans de continuar.
Important: El desafiament conté un nonce d'un sol ús. Mantingueu el dispositiu encès i no sol·liciteu un altre desafiament fins que s'hagi completat el POST de recuperació. Un desafiament nou o un reinici del dispositiu invalida la càrrega útil anterior.
Pas 1: Generar una càrrega útil de recuperació d'un sol ús
Obriu l'URL següent en un navegador, substituint <device-ip> per l'adreça IP local del vostre dispositiu IAMMETER:
http://<device-ip>/api/admin/recovery_challenge
O sol·liciteu el desafiament amb curl:
curl "http://<device-ip>/api/admin/recovery_challenge"
El dispositiu retorna una resposta similar a aquesta:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Copieu el valor complet de payload. No modifiqueu els seus caràcters, separadors, majúscules i minúscules, el número de sèrie del dispositiu, l'adreça MAC ni el nonce.
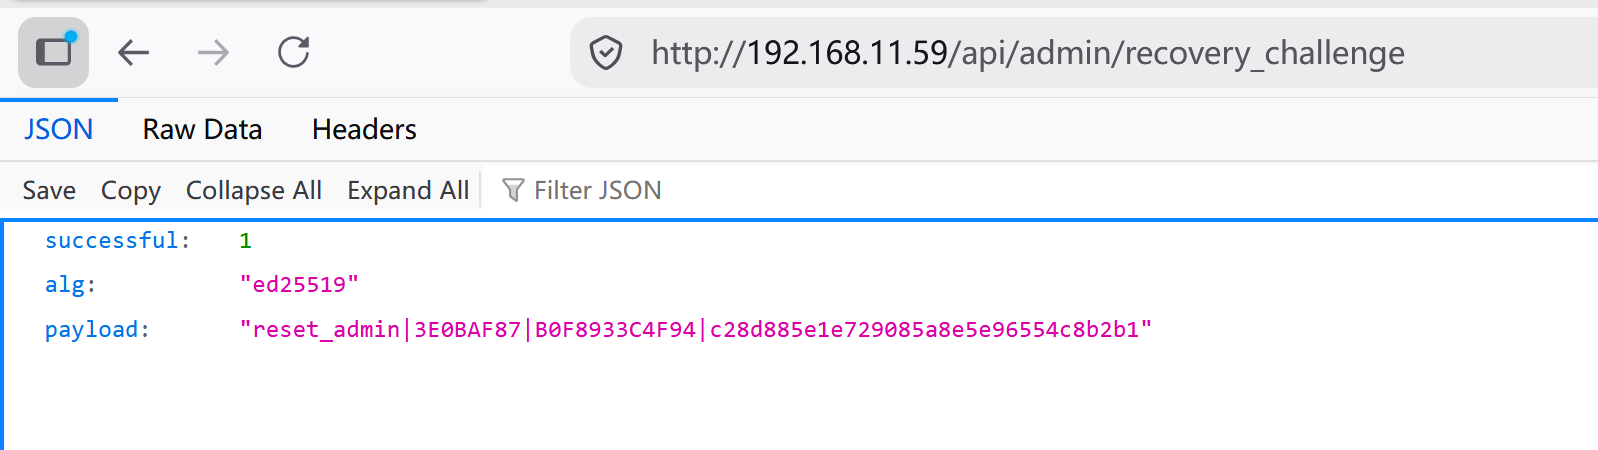
No actualitzeu la pàgina del desafiament ni torneu a cridar
/api/admin/recovery_challengedesprés de copiar la càrrega útil. Cada sol·licitud invalida immediatament el desafiament anterior.
Pas 2: Obtenir la resposta de recuperació signada
Inicieu sessió al Centre de Col·laboradors d'IAMMETER i obriu:
Enganxeu la càrrega útil completa del pas 1 i envieu-la. El servei comprova si el número de sèrie del dispositiu indicat a la càrrega útil està associat al vostre compte. Després de la verificació, retorna una signatura Ed25519 per a aquesta càrrega útil exacta.
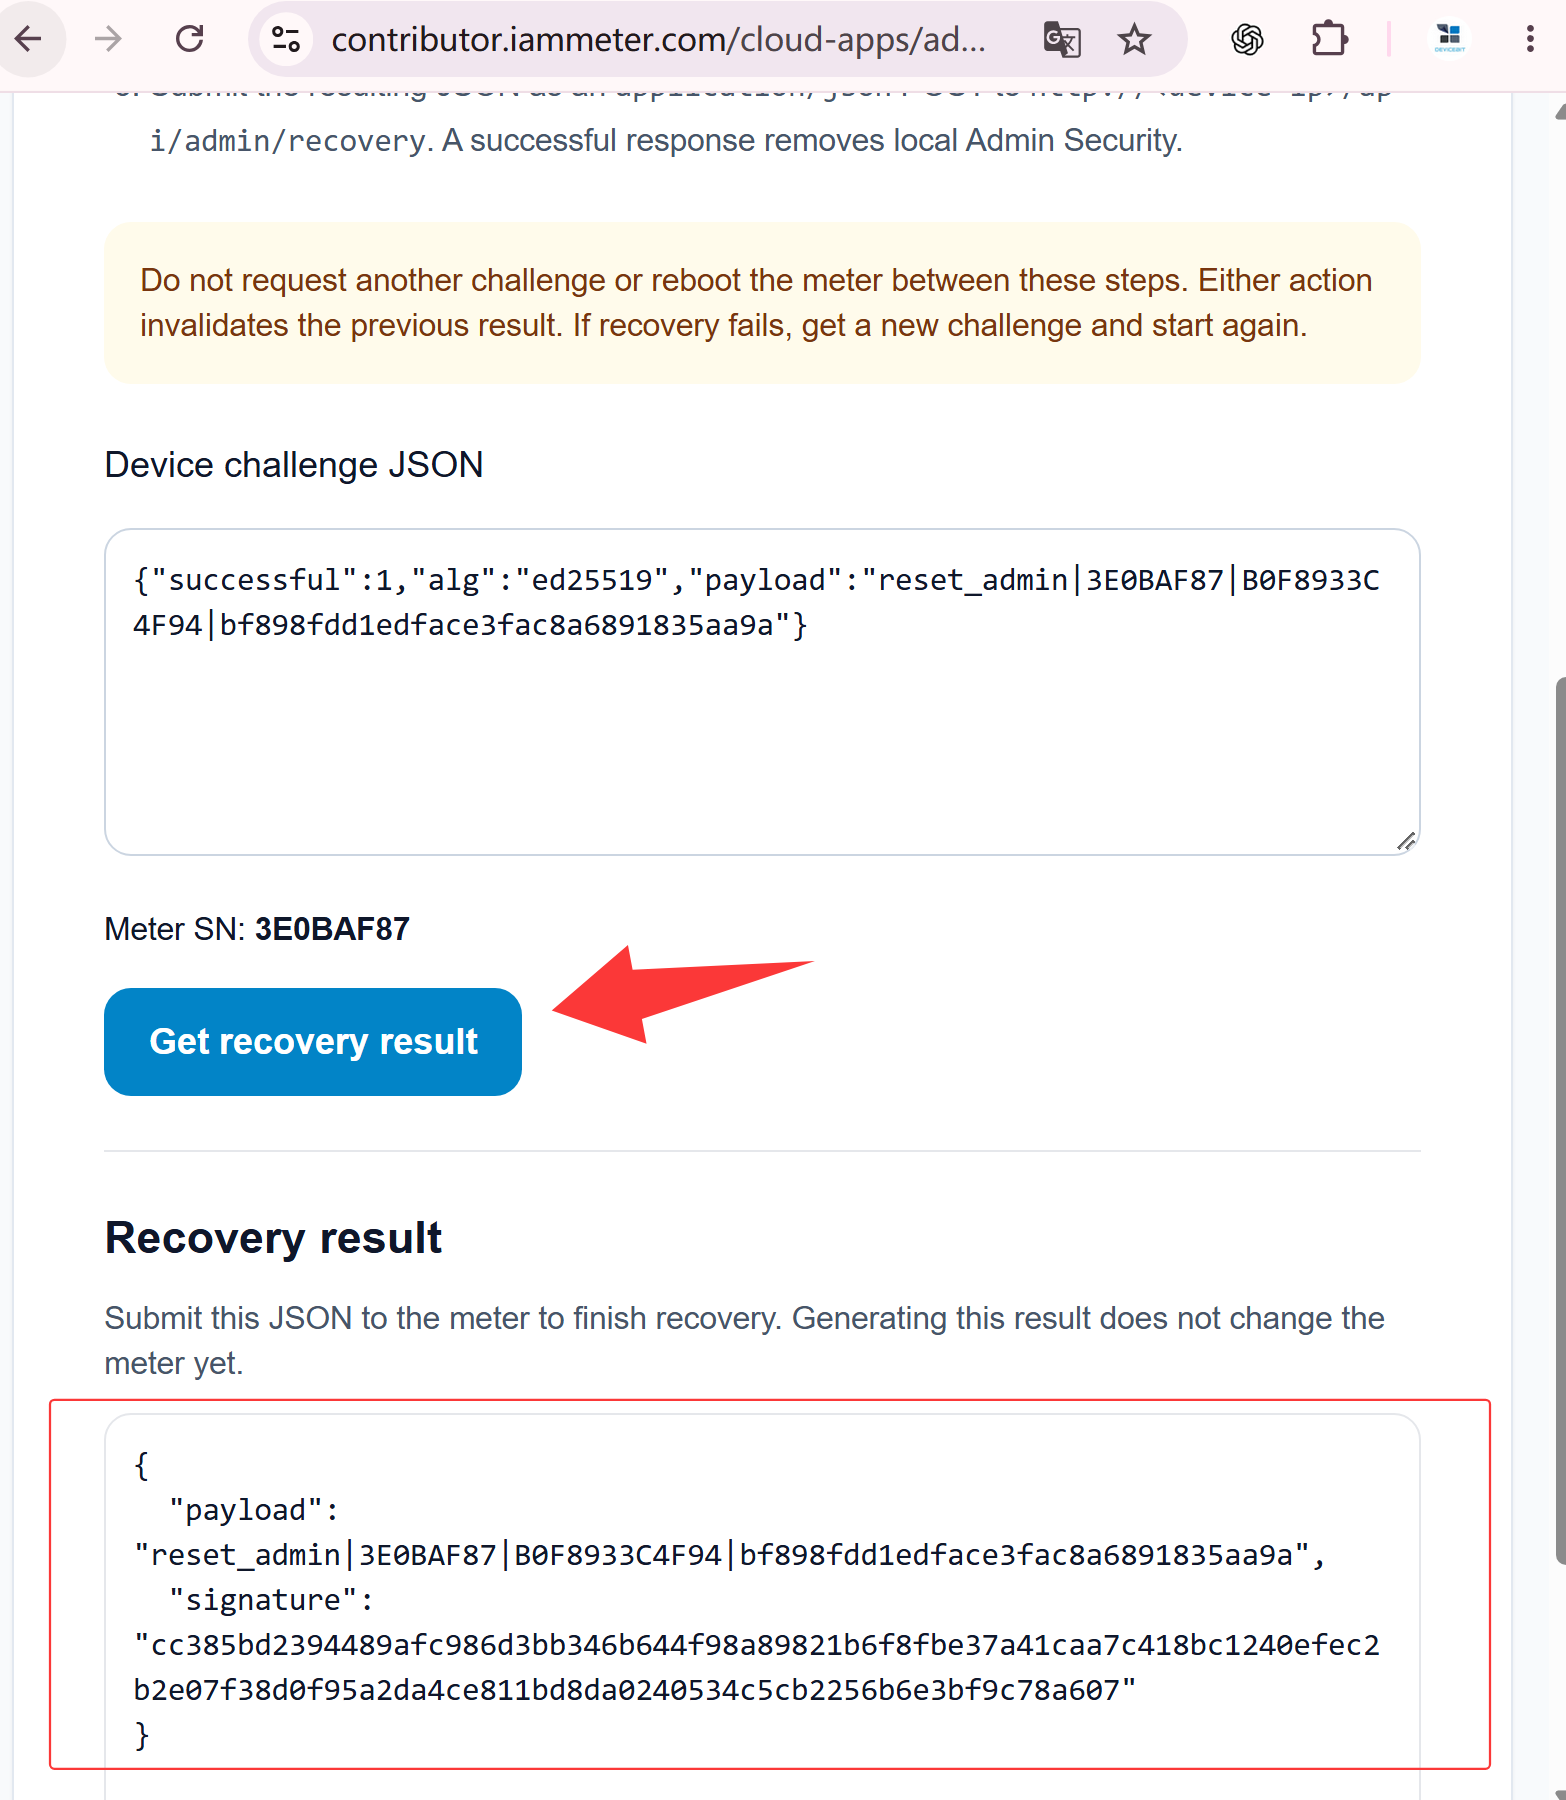
La signatura només és vàlida per a la càrrega útil sense modificar generada pel dispositiu al pas 1. Si teniu previst enviar la sol·licitud de recuperació manualment amb curl, copieu la signatura exactament tal com es retorna. Si el mateix navegador pot arribar al dispositiu a través de la xarxa local, podeu completar el pas següent directament des de la pàgina de Contributor.
Pas 3: Enviar la càrrega útil i la signatura al dispositiu
Opció A: Completar la recuperació directament al navegador
Si l'ordinador on s'executa el navegador és a la mateixa xarxa que el dispositiu IAMMETER, i el navegador pot obrir la interfície web local del dispositiu, podeu enviar el resultat de recuperació signat directament des de la pàgina Admin Recovery de Contributor:
- A Step 3: Send to your device, introduïu l'adreça IP local del dispositiu.
- Utilitzeu l'acció de recuperació de la pàgina per enviar la càrrega útil signada al dispositiu.
- Espereu Recovery completed. Això confirma que el dispositiu ha acceptat el resultat signat, ha esborrat el nom d'usuari i la contrasenya d'administrador local existents i ha desactivat Admin Security.
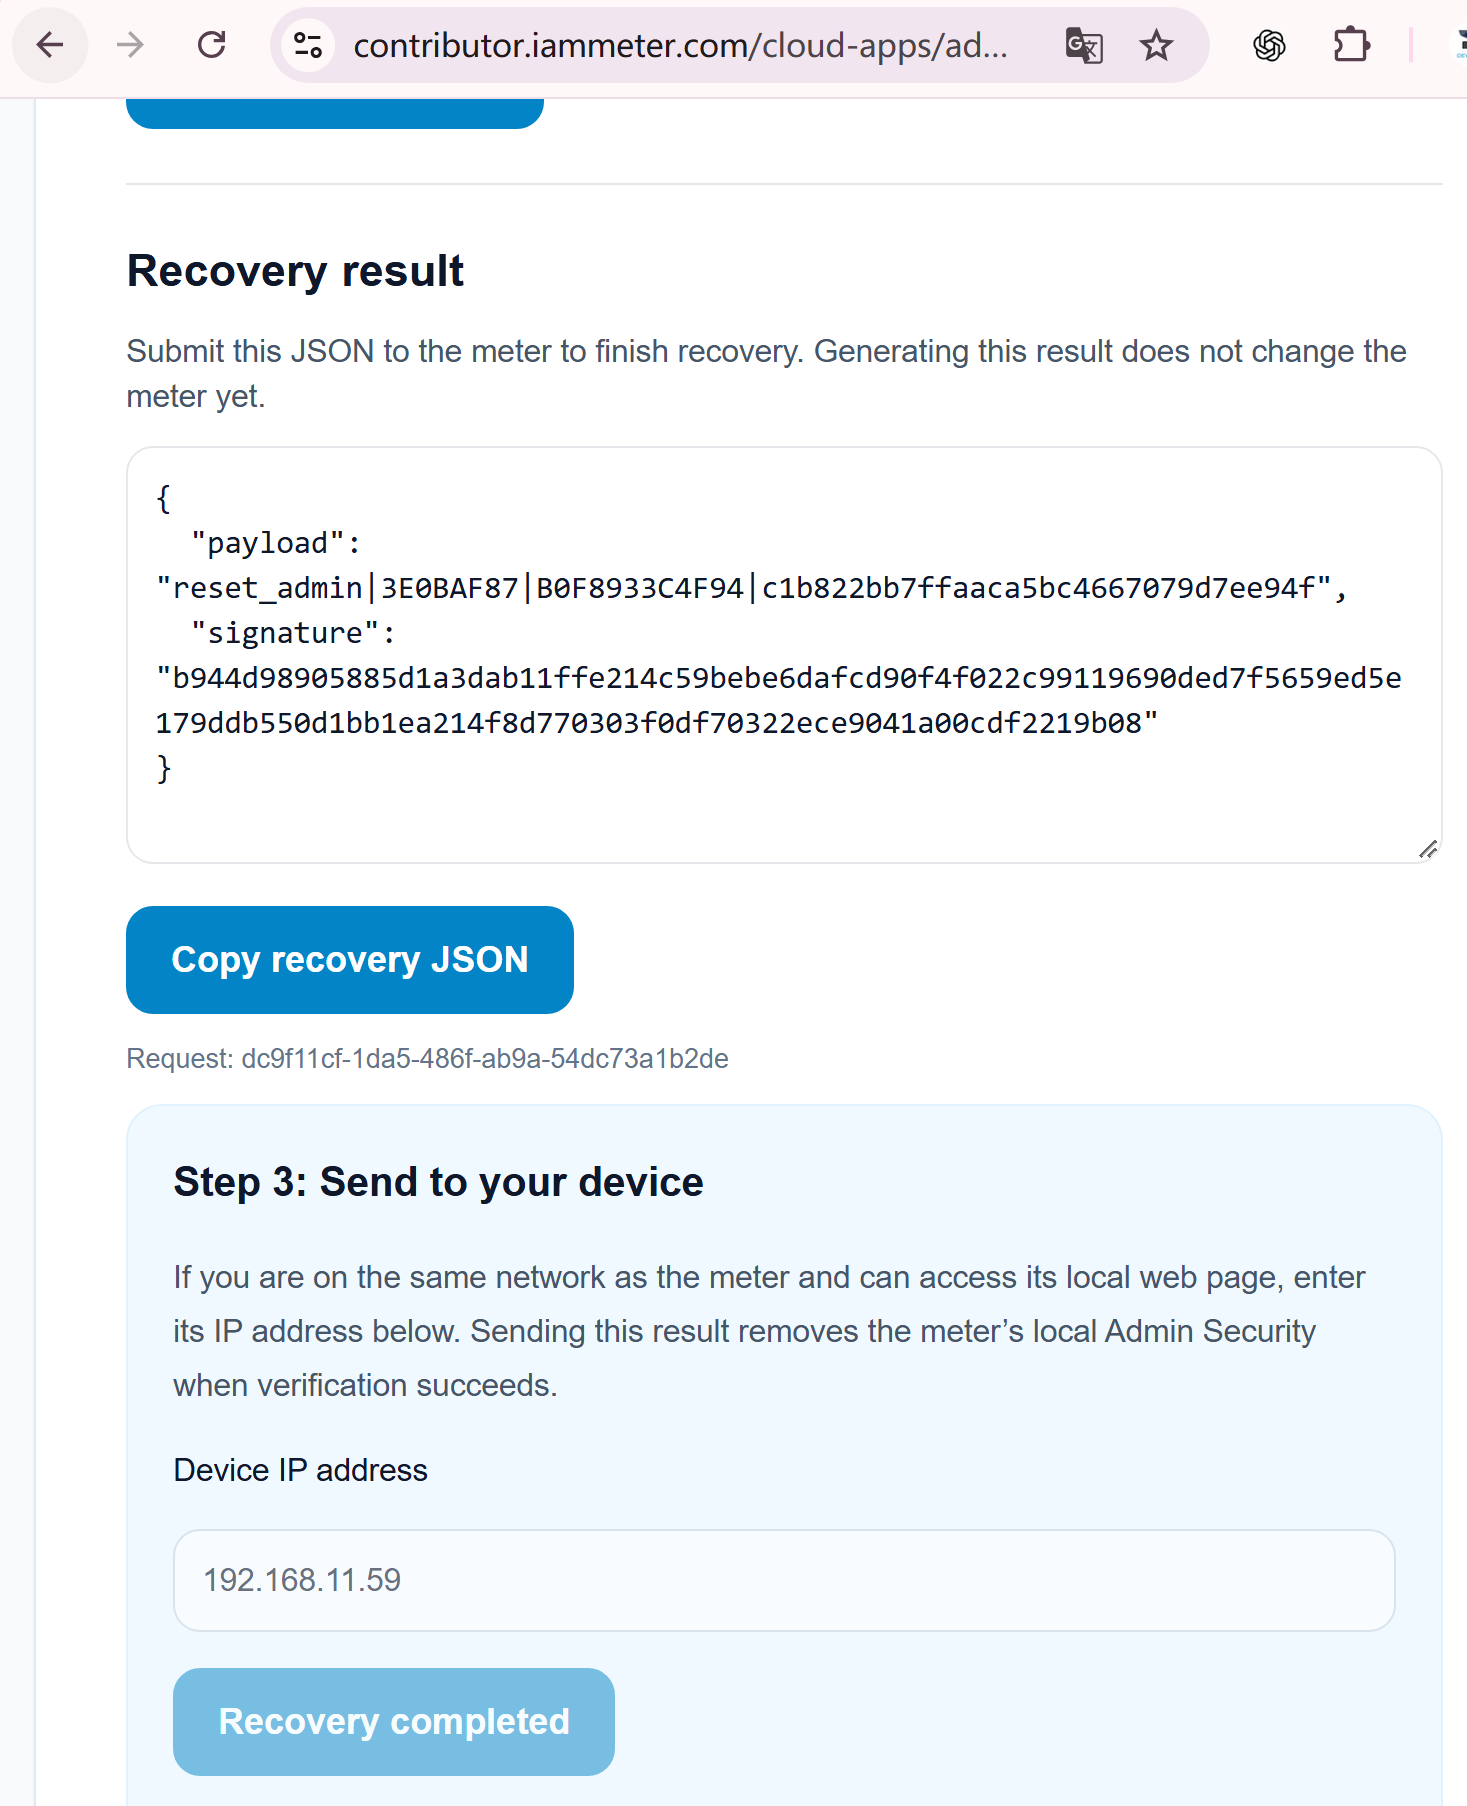
Aquest mètode amb el navegador evita copiar el JSON de recuperació en una comanda separada. Només funciona quan el navegador es pot connectar directament a l'adreça IP local del dispositiu.
Opció B: Enviar la petició de recuperació manualment amb curl
Executeu la comanda següent. Substituïu:
<device-ip>per l'adreça IP local del dispositiu;<original-payload>per la càrrega útil completa del pas 1;<signature>per la signatura retornada al pas 2.
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Exemple:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
La càrrega útil d'aquesta sol·licitud ha de ser idèntica a la càrrega útil signada pel servei Contributor.
També podeu enviar la mateixa sol·licitud de recuperació des de la pàgina IAMMETER WEM API Test - Admin Security Public. Obriu l'operació POST /api/admin/recovery, proporcioneu el mateix JSON de recuperació i envieu-la des d'un navegador que pugui arribar a l'adreça IP local del dispositiu. La sol·licitud Swagger s'envia directament al dispositiu; no es proxifica a través d'IAMMETER Cloud.
Després d'una verificació correcta, el dispositiu:
- esborra el nom d'usuari i la contrasenya d'administrador local existents;
- desactiva Admin Security;
- invalida el nonce de recuperació perquè la mateixa càrrega útil i la mateixa signatura no es puguin reutilitzar.
Obriu la interfície web local del dispositiu, aneu a la pestanya Security i configureu un nom d'usuari i una contrasenya d'administrador nous si voleu tornar a activar Admin Security.
Resolució de problemes de recuperació de contrasenya
La signatura es rebutja
La causa més habitual és que s'hagi sol·licitat un nou desafiament de recuperació després de generar la primera càrrega útil. Sol·liciteu una càrrega útil nova, obteniu una signatura per a aquesta càrrega útil i envieu la parella corresponent sense actualitzar la pàgina del desafiament.
També es rebutja una signatura quan:
- el dispositiu s'ha reiniciat després de generar la càrrega útil;
- la càrrega útil s'ha editat;
- la signatura pertany a una altra càrrega útil o a un altre dispositiu;
- la mateixa càrrega útil i la mateixa signatura ja s'han utilitzat correctament.
El dispositiu informa de memòria baixa
La verificació Ed25519 requereix prou memòria lliure. El dispositiu pot retornar una resposta similar a aquesta:
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Reinicieu el dispositiu per alliberar memòria temporal, genereu una càrrega útil nova i completeu la recuperació de seguida. Una càrrega útil creada abans del reinici no es pot reutilitzar.
Per què la recuperació requereix un desafiament signat d'un sol ús
IAMMETER no exposa cap comanda de restabliment de fàbrica no autenticada per saltar-se la protecció d'administrador. En el seu lloc:
- el dispositiu crea una càrrega útil que conté l'operació de recuperació, el número de sèrie del dispositiu, l'adreça MAC i un nonce aleatori d'un sol ús;
- el servei Contributor verifica que el compte d'IAMMETER amb la sessió iniciada estigui autoritzat per a aquest número de sèrie del dispositiu;
- IAMMETER signa exactament aquesta càrrega útil amb una clau privada Ed25519;
- el dispositiu verifica la signatura amb la clau pública integrada al seu firmware;
- un desafiament nou, un reinici o una recuperació correcta invaliden el nonce actual.
Vincular l'autorització tant a la identitat del dispositiu com al nonce d'un sol ús evita que una càrrega útil i una signatura antigues capturades es puguin reutilitzar més endavant.
Documentació de seguretat relacionada d'IAMMETER
- Configurar Local Admin Security, APIs protegides, Modbus/TCP i SSDP
- Actualització de firmware d'Admin Security i el context de seguretat EN 18031-1:2024
L'article sobre EN 18031 explica la feina de firmware relacionada amb la seguretat. No s'ha d'interpretar com una afirmació que ja s'hagi emès un certificat concret per a un mesurador; els detalls de la certificació es publicaran per separat quan estiguin disponibles.



