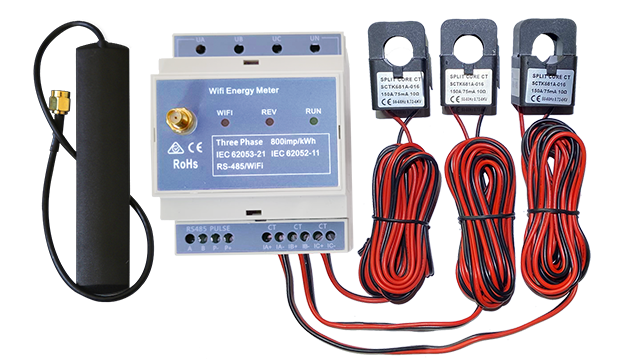
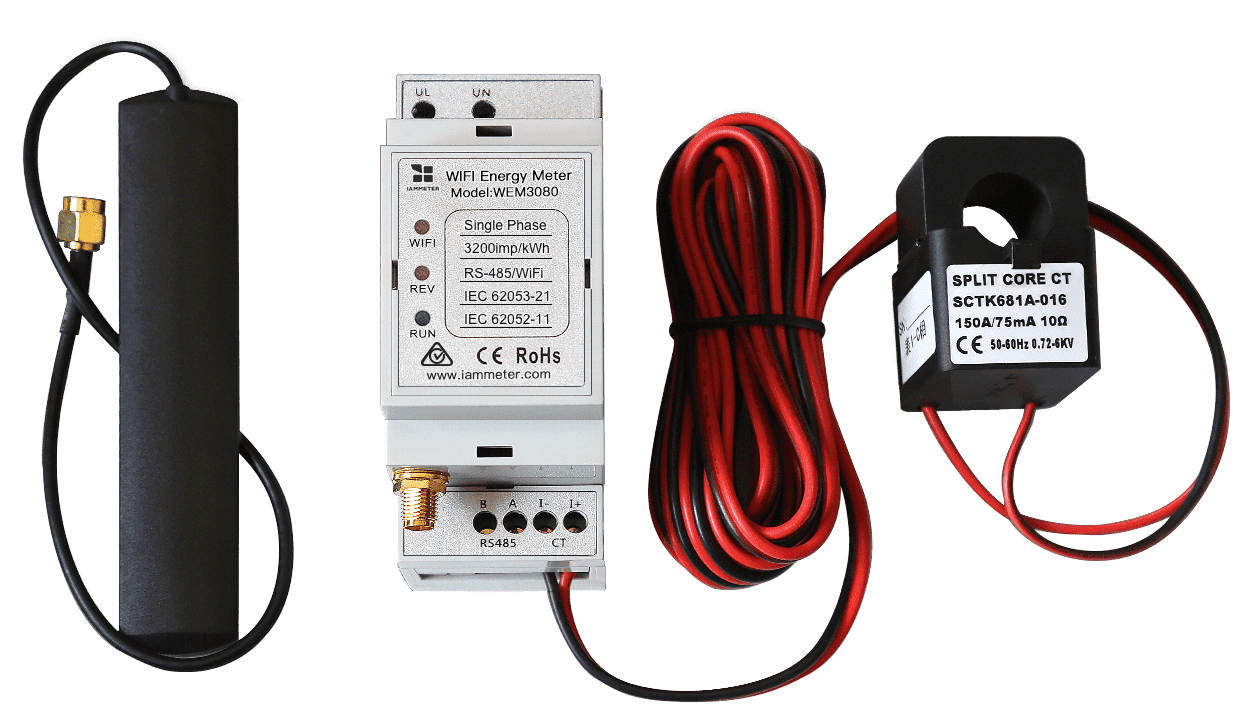
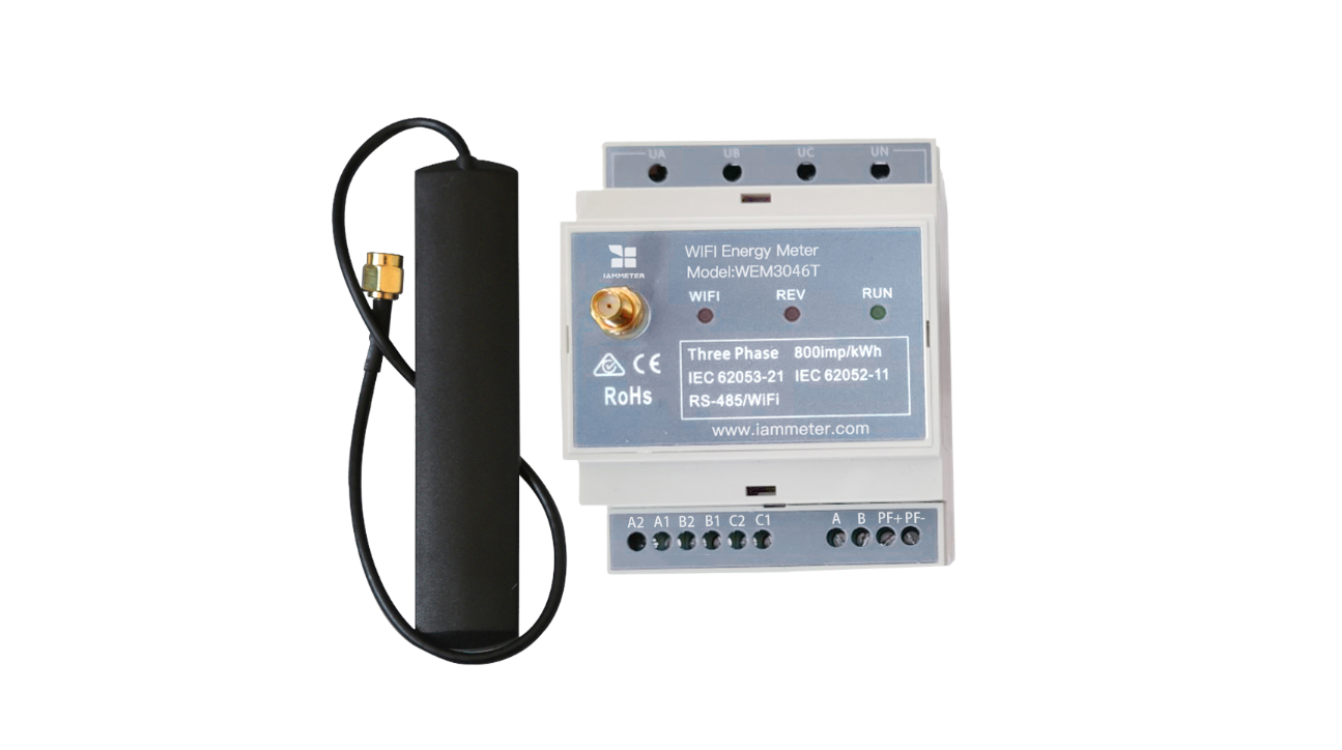
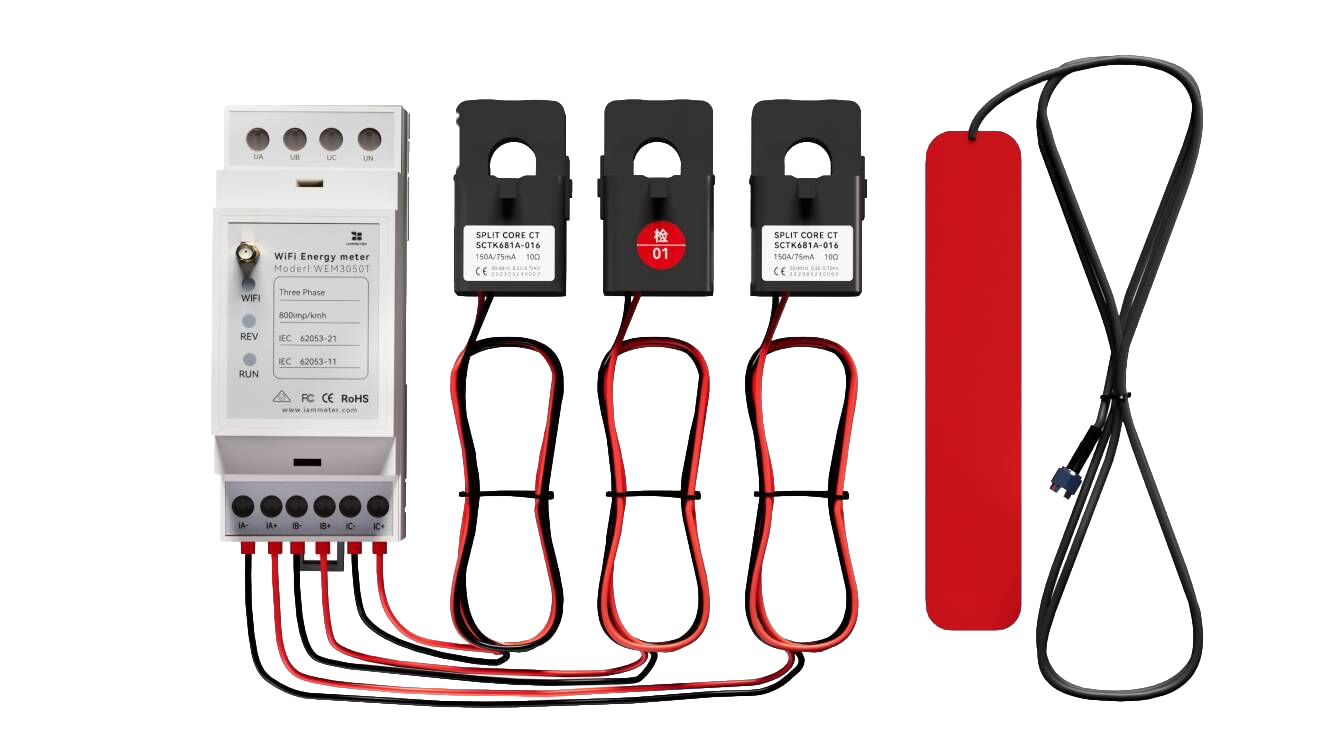
El firmware IAMMETER i.91.065.17 afegeix una recuperació segura de l'administrador, compatibilitat amb l'API Swagger i suport per al WEM3063T
El firmware i.91.065.17 d'IAMMETER amplia les funcions de seguretat introduïdes a la línia de firmware i.91.065, amb l'addició d'un mecanisme de recuperació segur per a les credencials de seguretat de l'administrador oblidades, una millora de les proves d'API des del navegador amb autenticació bàsica HTTP i suport per al nou comptador d'energia WEM3063T.
Aquesta versió també forma part de la feina contínua d'IAMMETER per abordar els requisits de ciberseguretat aplicables als equips de ràdio connectats a Internet segons la norma EN 18031-1:2024. L'estat de compliment i certificació de cada model de comptador IAMMETER s'anunciarà per separat quan estigui disponible oficialment.
Per als usuaris, l'actualització ofereix quatre millores pràctiques:
- recuperar l'accés quan s'ha oblidat la contrasenya local de seguretat de l'administrador;
- provar les API protegides del dispositiu des d'una interfície Swagger externa;
- suport per al comptador d'energia trifàsic WEM3063T per al mercat dels EUA;
- facilitar la localització de la guia del mòdul de seguretat.
Recuperació segura de la contrasenya de l'administrador
Si oblideu la contrasenya de seguretat de l'administrador, podeu verificar que el dispositiu està associat al vostre compte IAMMETER i recuperar l'accés local sense que IAMMETER Cloud hagi de connectar-se directament al comptador ni restablir-lo. El dispositiu genera un repte de recuperació d'un sol ús i el servei de recuperació signa exactament aquest repte després de la verificació del compte.
El procés és el següent:
- Sol·liciteu un repte de recuperació d'un sol ús al dispositiu.
- Inicieu sessió al sistema de col·laboradors IAMMETER amb el vostre compte IAMMETER Cloud.
- Envieu la càrrega útil del repte. El servei de recuperació verifica que el número de sèrie del dispositiu està associat al vostre compte IAMMETER.
- Rebreu una signatura Ed25519 per a aquesta càrrega útil exacta.
- Envieu la sol·licitud de recuperació signada al dispositiu mitjançant la seva adreça IP local.
- Després de la verificació correcta, el dispositiu desactiva la seguretat de l'administrador perquè pugueu configurar un nou nom d'usuari i una nova contrasenya de seguretat de l'administrador.
La càrrega útil de recuperació està vinculada al número de sèrie del dispositiu, a l'adreça MAC i a un nonce d'un sol ús. El firmware només conté la clau pública de verificació; no conté cap clau privada de signatura. El servei de recuperació signa el repte generat pel dispositiu després de la verificació; no es connecta directament al comptador ni el restableix.
Per al procediment complet, vegeu Com recuperar una contrasenya d'administrador IAMMETER oblidada.
Suport per al WEM3063T per al mercat dels EUA
El firmware i.91.065.17 inclou suport per al WEM3063T, un comptador d'energia trifàsic IAMMETER desenvolupat per al mercat dels EUA.
El WEM3063T està dissenyat per utilitzar transformadors de corrent (TC) externs amb una sortida estàndard de 5 A. Ha passat proves de producte i de seguretat com a part del procés de certificació UL en curs, incloses les proves realitzades per SGS. L'estat de la certificació UL s'anunciarà per separat quan estigui disponible oficialment. El firmware identifica el WEM3063T i aplica la lògica d'escalat de corrent, potència i energia corresponent.
Abans d'actualitzar, confirmeu el model del comptador, l'especificació dels TC i els requisits d'instal·lació regionals del vostre emplaçament.
Proves d'API Swagger amb autenticació bàsica
El firmware i.91.065.17 permet que les eines d'API basades en navegador, com la interfície Swagger de proves d'API WEM d'IAMMETER, cridin les API protegides per la seguretat de l'administrador mitjançant l'autenticació bàsica HTTP. El firmware ara permet la capçalera Authorization a les sol·licituds de preflight CORS.
Obre les proves d'API WEM d'IAMMETER
El procés de Swagger encara requereix:
- un navegador que pugui accedir a l'adreça IP local del comptador;
- credencials d'autenticació bàsica vàlides;
- una operació d'API compatible amb el firmware del dispositiu.
El camí de la sol·licitud és directe:
Navegador → carrega la interfície Swagger des de iammeter.github.io
Navegador → envia una sol·licitud d'API autenticada directament a l'adreça IP local del comptador
El lloc web de Swagger no és un servidor que es connecti al vostre comptador. El navegador ha de poder arribar al comptador a la xarxa local, i cada sol·licitud protegida encara requereix credencials d'autenticació bàsica vàlides. El canvi de CORS no elimina l'autenticació ni exposa l'API del dispositiu a través d'IAMMETER Cloud.
Altres millores de seguretat
La pàgina de seguretat ara ofereix una entrada d'ajuda més clara per a Activar/Desactivar el mòdul de seguretat. Enllaça els usuaris a la Guia d'usuari de seguretat local de l'administrador, que inclou orientació sobre configuració i recuperació.
Verificació de certificats MQTTS i HTTPS
La línia de firmware i.91.065 també admet tres modes de verificació de certificats per a MQTTS i HTTPS:
builtin— utilitza els certificats arrel de confiança integrats;custom— utilitza un certificat PEM Root CA carregat;none— desactiva la verificació de certificats per a entorns de compatibilitat o de proves controlades. Aquest mode no es recomana per a desplegaments normals connectats a Internet.
El magatzem de certificats integrats inclou DigiCert Global Root G2 i ISRG Root X1. Es pot carregar un Root CA PEM personalitzat per a desplegaments que utilitzen una autoritat de certificació privada. La mateixa configuració de verificació TLS es comparteix entre MQTTS i HTTPS.
Per als detalls de configuració, vegeu Verificació de certificats MQTTS i HTTPS.
Per a la configuració de la seguretat de l'administrador, vegeu la Guia d'usuari de seguretat local de l'administrador.
Notes d'actualització i compatibilitat
Aquesta versió manté el comportament de seguretat existent dels protocols subjacents:
- la verificació d'autenticació bàsica continua sent obligatòria per a les API protegides;
- les comprovacions de seguretat OTA existents es mantenen;
- aquesta versió no canvia el comportament de la connexió TLS ni de la verificació de certificats existents;
- el firmware continua validant la signatura de recuperació amb la càrrega útil d'un sol ús exacta.
Abans d'actualitzar, confirmeu que el paquet de firmware correspon al vostre model de comptador IAMMETER i seguiu les instruccions d'actualització locals o de l'aplicació a la pàgina Actualitzacions de firmware IAMMETER.
Correccions d'errors i millores de fiabilitat
Aquesta versió també inclou les correccions de fiabilitat acumulades a la línia de firmware i.91.065:
- Enfortiment de la validació d'imatges OTA, incloent l'estructura del paquet, la longitud de la imatge, els límits de particions i les comprovacions d'integritat.
- Els errors de validació OTA ara retornen un error JSON específic, no estableixen la marca d'actualització i no reinicien el comptador.
- Millora de la gestió d'errors OTA a la interfície web, inclosos els errors de xarxa XHR i els temps d'espera.
- Corregides les respostes OTA que es podien notificar com a errors de xarxa del navegador quan la seguretat de l'administrador estava activada.
- Millora de la gestió dels cossos de sol·licituds HTTP POST rebuts a través de múltiples paquets TCP, incloses les sol·licituds de seguretat de l'administrador, certificats TLS, configuració avançada i OTA.
- Corregit un problema pel qual la interfície web podia no mostrar la pàgina de resultats correcta després d'una actualització OTA correcta.
- Corregit l'escalat de potència reactiva per a WEM3046T i WEM3063T.
- Afegida la lògica d'estat de connexió del LED Wi-Fi per al WEM3063T.